Domain crossover-fahrzeug.de kaufen?
Wir ziehen mit dem Projekt
crossover-fahrzeug.de um.
Sind Sie am Kauf der Domain
crossover-fahrzeug.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain crossover-fahrzeug.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Gymnastik-Springbrett - Stabilität und Vielseitigkeit - RotDas Gymnastik-Springbrett ist die ideale Trainingshilfe für junge Athleten und Anfänger, die ihre Sprungfähigkeiten verbessern möchten. Mit den Maßen 80 x 50 x 19 cm bietet es die nötige Stabilität und Elastizität, um die Technik beim Abspringen und Landen zu optimieren. Dieses vielseitige Trainingsgerät eignet sich perfekt für den Einsatz zu Hause, im Fitnessstudio oder im Freien. Es kann verwendet werden, um die Sprungtechnik zu üben, das Gleichgewicht zu verbessern oder als Teil eines umfassenden Trainingsprogramms für Leichtathletik, Tumbling oder Hindernisläufe. Ausgestattet mit zwei starken Stahlfedern bietet das Springbrett hervorragende Elastizität, die dabei hilft, höher und weiter zu springen. Die langlebige Bauweise aus dickem Holz und hochwertigem Filz macht dieses Gerät zu einem verlässlichen Partner für ernsthafte Trainingseinheiten. Machen Sie den ersten Schritt zu besseren Leistungen mit diesem professionellen Springbrett. Lieferumfang: 1 Gymnastik-Springbrett.451,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
USG Schabracke Baroness - Vielseitigkeit - Warmblut - weißEdle Vielseitigkeitsschabracke mit Doppelkordel und Strassband aus Kunststoffstrasssteinen, die große Steppung verleiht der Schabracke ein besonders elegantes Erscheinungsbild. Waschbar bei 30°C. Passend dazu: USG Fliegenhaube Baroness (nicht enthalten). Material: 100 % Baumwolle37,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Reformbedarf im Aktienrecht, Fachbücher von Gesellschaftsrechtliche VereinigungSeit Inkrafttreten des Aktiengesetzes vor knapp 60 Jahren haben sich die Lebenswirklichkeit der Aktiengesellschaften und das regulatorische Umfeld deutlich verändert. Der Gesetzgeber hat zwar auf diese Veränderungen mit einer grossen Zahl beachtlicher Reformgesetze reagiert. Diese waren indes eher punktueller Natur und nicht selten durch Vorgaben des Unionsrechts veranlasst. Es zeigt sich die Notwendigkeit einer umfassenden Reform des Aktienrechts. Ein von der Gesellschaftsrechtlichen Vereinigung (VGR) getragener Arbeitskreis von 26 namhaften Expertinnen und Experten des Aktienrechts hat es sich zur Aufgabe gemacht, Vorschläge zu einer grossen Aktienrechtsreform zu entwickeln. Keiner kann die Intention besser formulieren als die VGR. Die Regelungsvorschläge sind zahlreich und betreffen alle Bereiche im Leben einer AG: Kapital, Satzung, Gläubigerschutz, Vorstand, Aufsichtsrat und Hauptversammlung, Organhaftung, Rechtsfolgen fehlerhafter Jahresabschlüsse, besonderer Vertreter, Minderheitsrechte sowie Konzernrecht bis hin zu Digitalisierung und KI. Alle diese Vorschläge finden sich nebst ausführlicher Begründung in diesem Band.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kpqm, Fachbücher von Kassenärztliche Vereinigung Westfalen-LippeQualität spielt eine immer wichtigere Rolle, wenn es um die Versorgung von Patienten im ambulanten und stationären Bereich geht. Viele niedergelassene Vertragsärzte und -psychotherapeuten haben sich, orientiert an der Qualitätsmanagement-Richtlinie des G-BA, bereits mit der Optimierung ihrer Strukturen und Abläufe beschäftigt und das erfolgreiche KVWL-Praxis-Qualitätsmanagementsystem KPQM eingeführt. Da aber die Qualitätsanforderungen auf allen Ebenen der medizinischen Versorgung immer mehr steigen, ist 2016 eine neue, sektorenübergreifende Qualitätsmanagement-Richtlinie in Kraft getreten, die für den vertragsärztlichen, vertragszahnärztlichen und stationären Versorgungsbereich gilt. Auf dieser Basis hat die KVWL ihr KPQM-System angepasst und modernisiert. KPQM macht die bewährten Standards des Qualitätsmanagements für Vertragspraxen umsetzbar und im Praxisalltag für Ärzte, Psychotherapeuten und Teams leicht anwendbar. Das System fusst auf den Kriterien: - keine Anforderungen über die Richtlinie hinaus - einfach zu erlernen und umzusetzen - kostengünstig - von Ärzten für Ärzte entwickelt - von Ärzten an Ärzte vermittelt - von Ärzten auditiert KPQM ist auf der Höhe der Zeit und bietet seinen Anwendern praxisnahe Hilfestellungen zur effektiven Umsetzung der neuen Qualitätsmanagement-Richtlinie. Genau das, was im Praxisalltag gebraucht wird.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GesellschaftsrechtinderDiskussion2025, Fachbücher von Gesellschaftsrechtliche VereinigungDas Fachbuch "Gesellschaftsrecht in der Diskussion 2025" bietet eine umfassende Analyse der aktuellen gesellschaftsrechtlichen Entwicklungen und Herausforderungen. Es vereint Beiträge von renommierten Expert*innen, die verschiedene Aspekte des Gesellschaftsrechts beleuchten, darunter die jüngste Rechtsprechung des Bundesgerichtshofs, die Auswirkungen des EU Listing Act sowie aktuelle Fragestellungen im Konzernrecht. Zudem wird die Rolle der künstlichen Intelligenz in unternehmerischen Entscheidungen thematisiert. Die Perspektiven der Gesetzgebung, Rechtsprechung und der Praxis werden durch die Stimmen führender Wissenschaftler*innen und Praktiker*innen ergänzt. Dieses Buch ist eine wertvolle Ressource für alle, die sich mit den dynamischen Veränderungen im deutschen Gesellschaftsrecht auseinandersetzen möchten.79,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gymnastik-Springbrett - Stabilität und Vielseitigkeit - RotDas Gymnastik-Springbrett ist die ideale Trainingshilfe für junge Athleten und Anfänger, die ihre Sprungfähigkeiten verbessern möchten. Mit den Maßen 80 x 50 x 19 cm bietet es die nötige Stabilität und Elastizität, um die Technik beim Abspringen und Landen zu optimieren. Dieses vielseitige Trainingsgerät eignet sich perfekt für den Einsatz zu Hause, im Fitnessstudio oder im Freien. Es kann verwendet werden, um die Sprungtechnik zu üben, das Gleichgewicht zu verbessern oder als Teil eines umfassenden Trainingsprogramms für Leichtathletik, Tumbling oder Hindernisläufe. Ausgestattet mit zwei starken Stahlfedern bietet das Springbrett hervorragende Elastizität, die dabei hilft, höher und weiter zu springen. Die langlebige Bauweise aus dickem Holz und hochwertigem Filz macht dieses Gerät zu einem verlässlichen Partner für ernsthafte Trainingseinheiten. Machen Sie den ersten Schritt zu besseren Leistungen mit diesem professionellen Springbrett. Lieferumfang: 1 Gymnastik-Springbrett.451,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
USG Schabracke Baroness - Vielseitigkeit - Warmblut - weißEdle Vielseitigkeitsschabracke mit Doppelkordel und Strassband aus Kunststoffstrasssteinen, die große Steppung verleiht der Schabracke ein besonders elegantes Erscheinungsbild. Waschbar bei 30°C. Passend dazu: USG Fliegenhaube Baroness (nicht enthalten). Material: 100 % Baumwolle37,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Reformbedarf im Aktienrecht, Fachbücher von Gesellschaftsrechtliche VereinigungSeit Inkrafttreten des Aktiengesetzes vor knapp 60 Jahren haben sich die Lebenswirklichkeit der Aktiengesellschaften und das regulatorische Umfeld deutlich verändert. Der Gesetzgeber hat zwar auf diese Veränderungen mit einer grossen Zahl beachtlicher Reformgesetze reagiert. Diese waren indes eher punktueller Natur und nicht selten durch Vorgaben des Unionsrechts veranlasst. Es zeigt sich die Notwendigkeit einer umfassenden Reform des Aktienrechts. Ein von der Gesellschaftsrechtlichen Vereinigung (VGR) getragener Arbeitskreis von 26 namhaften Expertinnen und Experten des Aktienrechts hat es sich zur Aufgabe gemacht, Vorschläge zu einer grossen Aktienrechtsreform zu entwickeln. Keiner kann die Intention besser formulieren als die VGR. Die Regelungsvorschläge sind zahlreich und betreffen alle Bereiche im Leben einer AG: Kapital, Satzung, Gläubigerschutz, Vorstand, Aufsichtsrat und Hauptversammlung, Organhaftung, Rechtsfolgen fehlerhafter Jahresabschlüsse, besonderer Vertreter, Minderheitsrechte sowie Konzernrecht bis hin zu Digitalisierung und KI. Alle diese Vorschläge finden sich nebst ausführlicher Begründung in diesem Band.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kpqm, Fachbücher von Kassenärztliche Vereinigung Westfalen-LippeQualität spielt eine immer wichtigere Rolle, wenn es um die Versorgung von Patienten im ambulanten und stationären Bereich geht. Viele niedergelassene Vertragsärzte und -psychotherapeuten haben sich, orientiert an der Qualitätsmanagement-Richtlinie des G-BA, bereits mit der Optimierung ihrer Strukturen und Abläufe beschäftigt und das erfolgreiche KVWL-Praxis-Qualitätsmanagementsystem KPQM eingeführt. Da aber die Qualitätsanforderungen auf allen Ebenen der medizinischen Versorgung immer mehr steigen, ist 2016 eine neue, sektorenübergreifende Qualitätsmanagement-Richtlinie in Kraft getreten, die für den vertragsärztlichen, vertragszahnärztlichen und stationären Versorgungsbereich gilt. Auf dieser Basis hat die KVWL ihr KPQM-System angepasst und modernisiert. KPQM macht die bewährten Standards des Qualitätsmanagements für Vertragspraxen umsetzbar und im Praxisalltag für Ärzte, Psychotherapeuten und Teams leicht anwendbar. Das System fusst auf den Kriterien: - keine Anforderungen über die Richtlinie hinaus - einfach zu erlernen und umzusetzen - kostengünstig - von Ärzten für Ärzte entwickelt - von Ärzten an Ärzte vermittelt - von Ärzten auditiert KPQM ist auf der Höhe der Zeit und bietet seinen Anwendern praxisnahe Hilfestellungen zur effektiven Umsetzung der neuen Qualitätsmanagement-Richtlinie. Genau das, was im Praxisalltag gebraucht wird.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
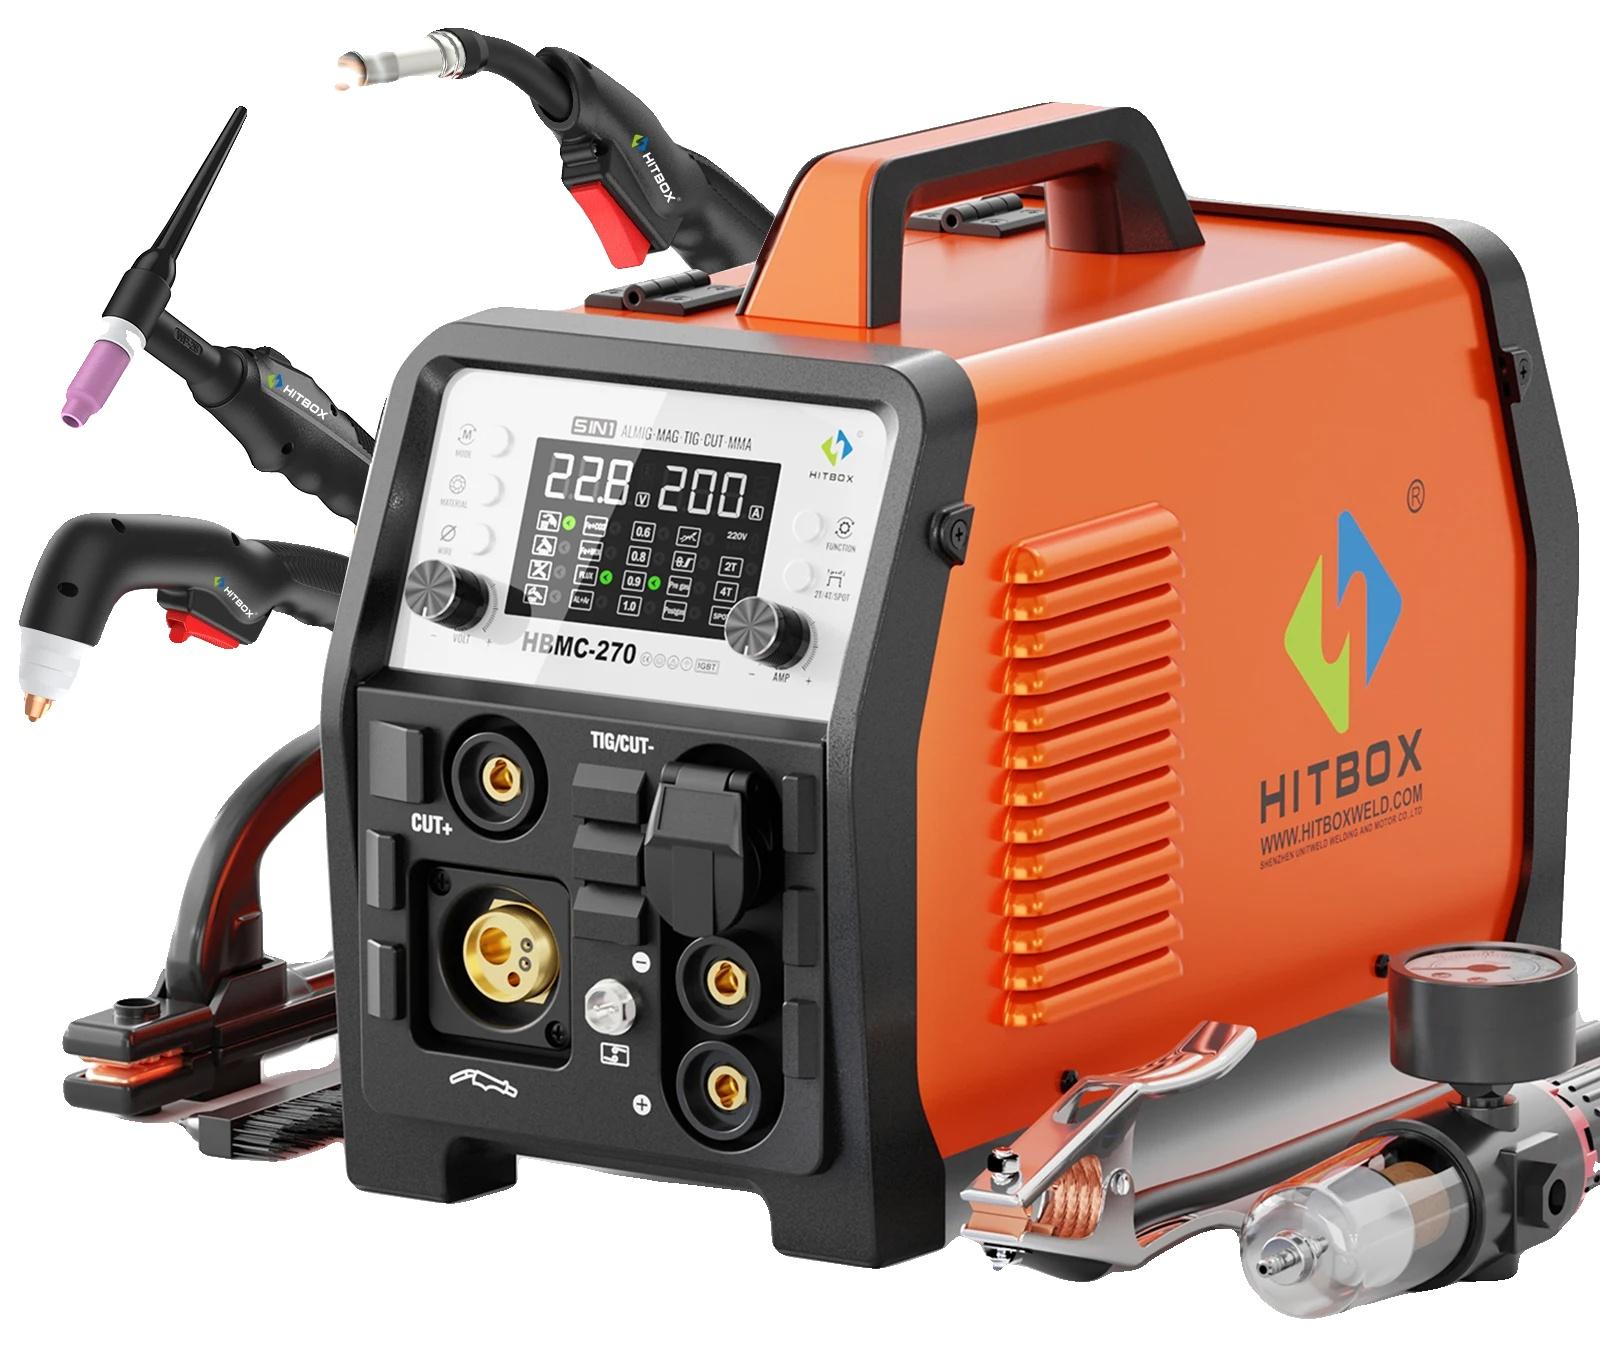
Schweißmaschine, 6-in-1 Vielseitigkeit, benutzerfreundliche Steuerung, HBMC270vielseitige schweißlösungen: bietet mehrere schweißmethoden, einschließlich tig, mig und stick, und stellt sicher, dass sie das richtige werkzeug für verschiedene schweißaufgaben haben.benutzerfreundliche steuerung: ausgestattet mit synergischer steuerung für mühelose anpassungen, wodurch es sowohl für anfänger als auch für erfahrene schweißer perfekt ist.robuste bauqualität: aus langlebigen materialien hergestellt, die haltbarkeit und leistung erhöhen und eine langfristige nutzung in anspruchsvollen umgebungen ermöglichen.kompaktes design: leicht und tragbar, was den transport erleichtert und professionelle ergebnisse überall dort liefert, wo sie benötigt werden. Spezifikation: material: metallkonstruktionkompatibilität: unterstützt verschiedene schweißmethodenspannung: 220v, mit verfügbaren dualspannungsoptionenleistung: 6in1 multifunktionale schweißfähigkeitensicherheitsmerkmale: überlastschutz und thermischer überlastschutzsteuerungstyp: synergische steuerung für einfache handhabun803,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Reichardt, Jürgen: VHDL-Simulation und -SyntheseVHDL-Simulation und -Synthese , Entwurf digitaler Schaltungen und Systeme , Federungsset > Sportfederung , Auflage: 8. Auflage, Erscheinungsjahr: 20201026, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Reichardt, Jürgen~Schwarz, Bernd, Auflage: 20008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 551, Abbildungen: 150 b/w ill., 100 Codes, Themenüberschrift: COMPUTERS / Programming / General, Keyword: Digitale Schaltung; Digitaler Entwurf; Digitaltechnik; FPGA; Synthese; VHDL; digital circuit; digital design; digital technology; synthesis, Fachschema: VHDL, Fachkategorie: Computerprogrammierung und Softwareentwicklung~Elektronische Geräte und Materialien, Warengruppe: HC/Informatik/EDV/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 30, Gewicht: 952, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,74,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.